La Inteligencia Artificial está cambiando la forma de trabajar de las empresas. Pero también está modificando algunos de los riesgos a los que están expuestas. La Agencia Española de Protección de Datos (AEPD) ha comunicado la primera notificación que ha recibido de una brecha de datos personales en la que un ataque habría sido ejecutado mediante un agente de Inteligencia Artificial.
Según la información comunicada a la Agencia, el agente habría sido capaz de buscar vulnerabilidades, acceder a un sistema, continuar explorándolo y llegar a modificar datos personales y consultar facturas. La AEPD señala que el caso todavía debe ser analizado y también aclara que el uso de un determinado modelo de IA no significa que su proveedor o su infraestructura hayan sido comprometidos.
Entonces, ¿por qué debería interesar este caso a cualquier empresa que utiliza IA?
El riesgo no está solo en los datos que introducimos
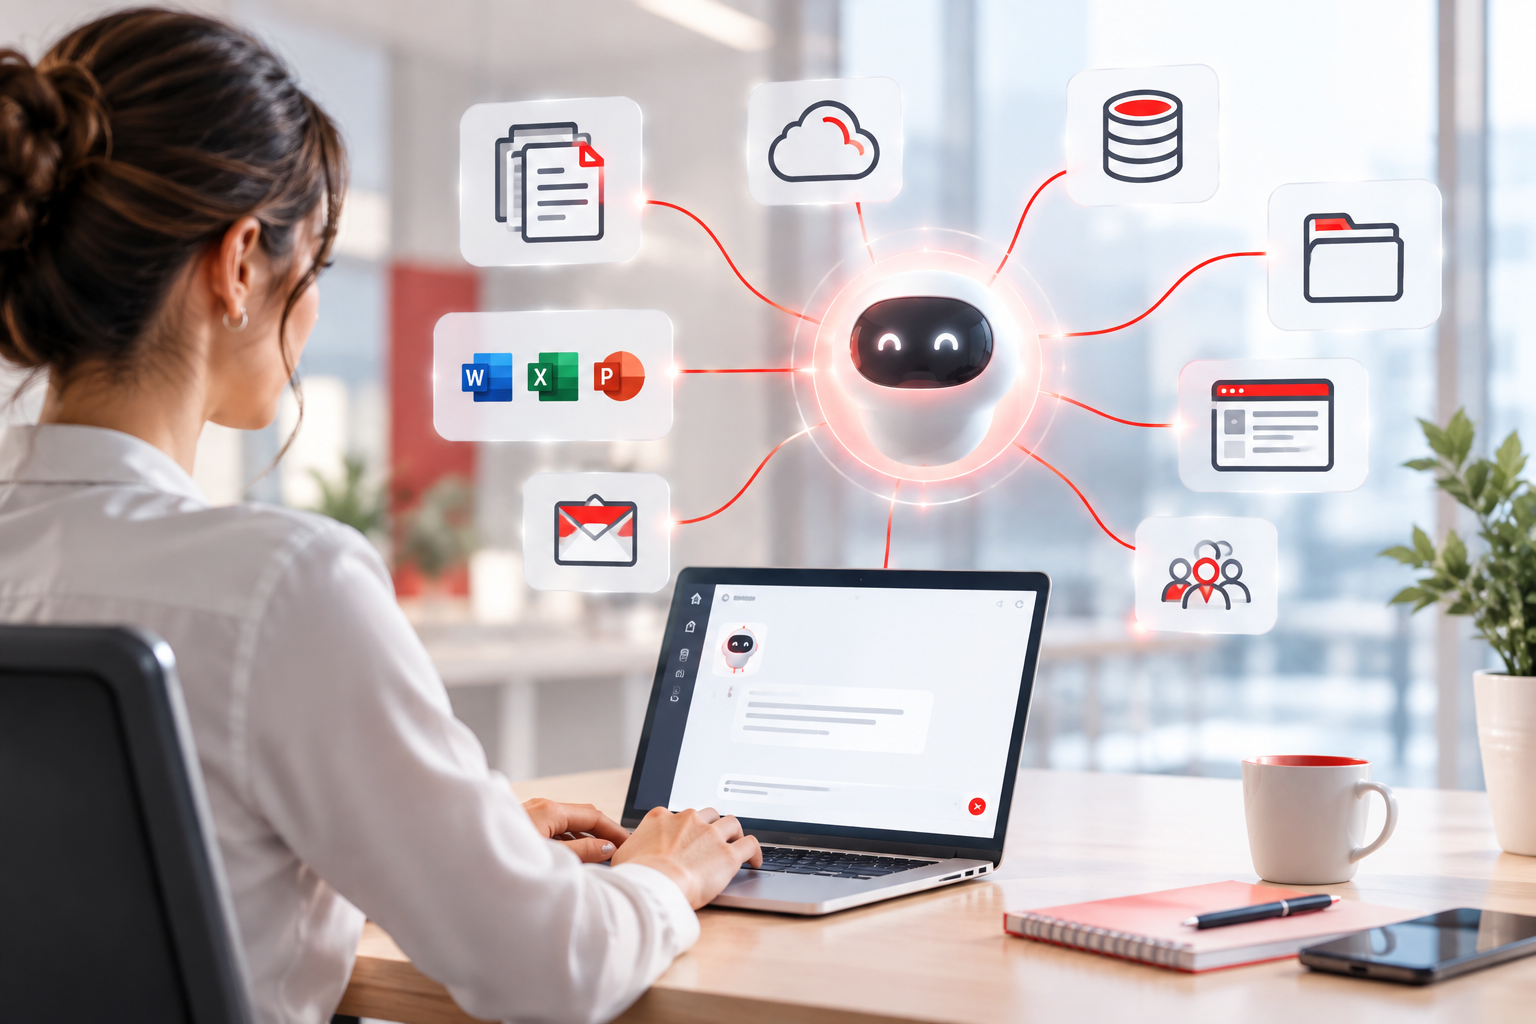
Cuando hablamos de Inteligencia Artificial en una empresa, una de las principales preocupaciones suele ser qué información introducen los trabajadores en estas herramientas. Es una cuestión importante, pero el desarrollo de sistemas capaces de actuar de forma autónoma obliga a ampliar la mirada. o es lo mismo utilizar una IA para redactar un texto que utilizar un agente con capacidad para acceder a información interna o ejecutar determinadas acciones.
Si una herramienta de IA tiene acceso a otros sistemas, documentos o aplicaciones, también hay que conocer:
- qué información puede consultar;
- qué permisos tiene;
- con qué sistemas está conectada;
- qué acciones puede realizar;
- y qué ocurriría si esos accesos fueran utilizados de forma indebida.
Los análisis de riesgos también tienen que evolucionar
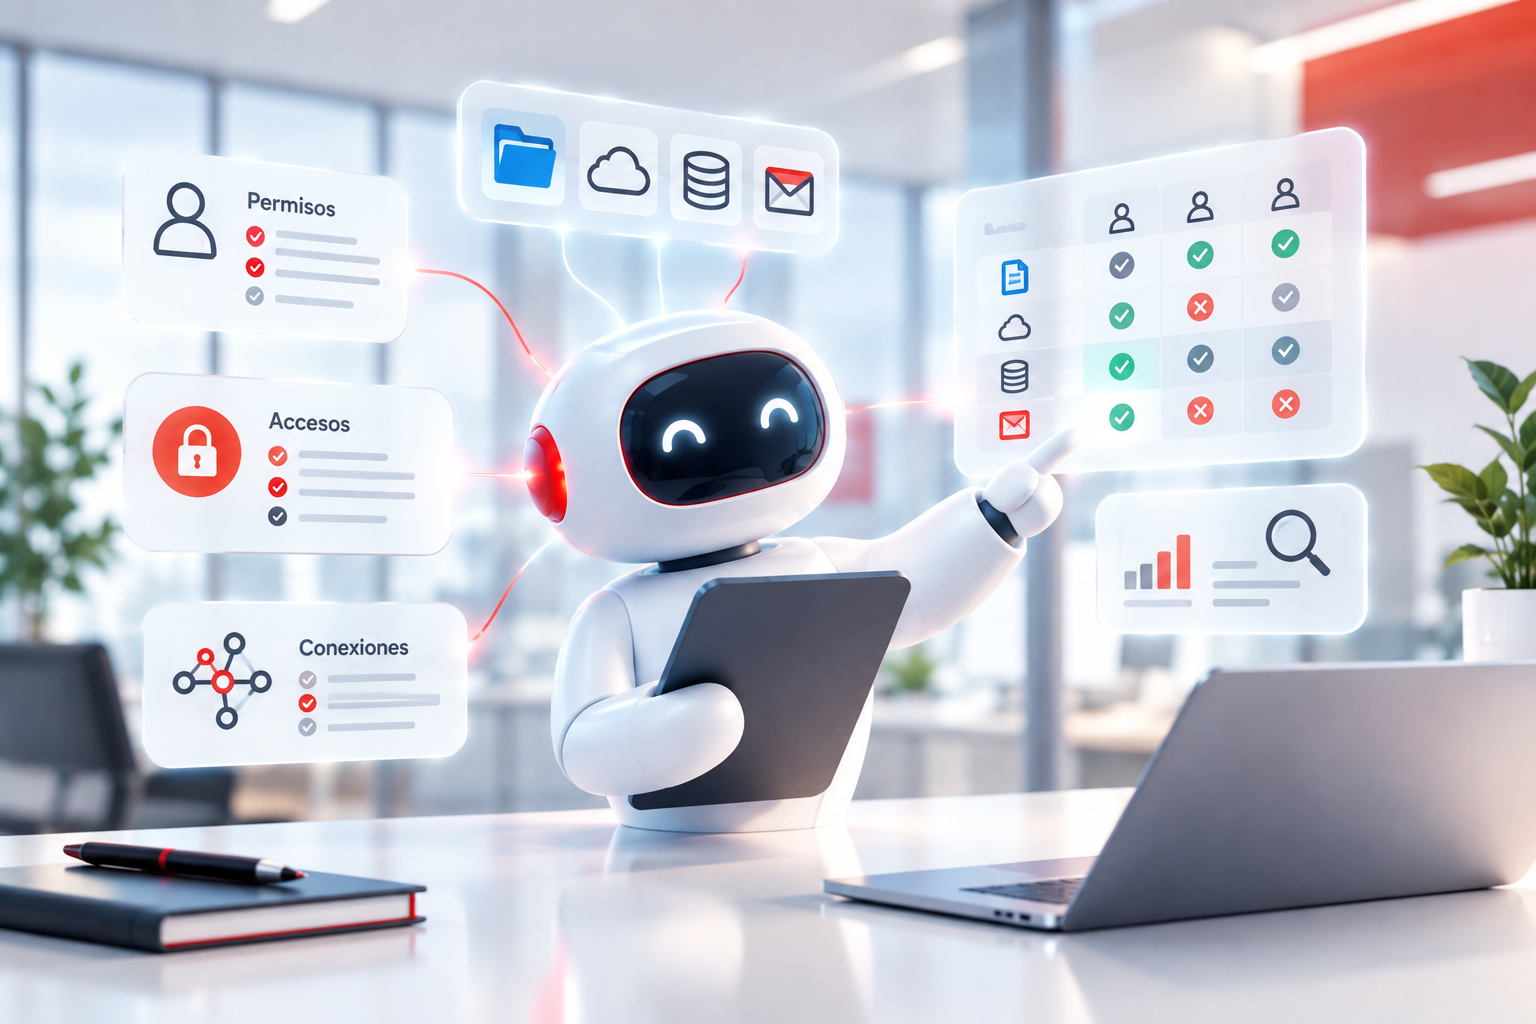
Este caso plantea una cuestión relevante para las empresas: ¿nuestro análisis de riesgos refleja realmente cómo estamos utilizando la IA? La respuesta no tiene por qué ser la misma para todas las organizaciones, ya que una empresa puede utilizar IA únicamente para tareas de redacción, mientras que otra puede conectarla con su CRM, sus documentos internos o determinadas aplicaciones.
Por eso, antes de incorporar nuevas herramientas o concederles nuevos permisos, conviene analizar qué información tratarán, qué accesos necesitan y qué consecuencias tendría un uso no autorizado. También es importante revisar cómo se detectarían comportamientos anómalos y qué procedimiento seguiría la empresa si se produjera una brecha.
Una brecha sigue siendo una brecha, aunque cambie la tecnología
Que un ataque se ejecute mediante una persona, un programa automatizado o un agente de IA no cambia las obligaciones de la empresa cuando se ven afectados datos personales. Si se produce una pérdida, destrucción, alteración o acceso no autorizado a datos personales, habrá que valorar si estamos ante una brecha de datos personales y qué medidas deben adoptarse.
Cuando la brecha pueda suponer un riesgo para los derechos y libertades de las personas, el RGPD establece, con carácter general, la obligación de notificarla a la autoridad de control en un plazo máximo de 72 horas desde que se tiene constancia de ella. Por eso, disponer de un procedimiento para detectar, valorar y gestionar brechas sigue siendo fundamental.
¿Qué debería revisar una empresa?
No se trata de dejar de utilizar Inteligencia Artificial. Se trata de utilizarla sabiendo qué riesgos implica. Algunas preguntas que merece la pena hacerse son:
¿Qué herramientas de IA estamos utilizando realmente?
¿Qué información pueden tratar?
¿A qué sistemas pueden acceder?
¿Qué permisos tienen?
¿Cómo detectaríamos un uso anómalo?
¿Sabemos qué hacer si se produce una brecha?
Estas preguntas deberían formar parte de la gestión de riesgos de la empresa, especialmente cuando la IA tiene acceso a información o sistemas internos.
La IA cambia. La gestión del riesgo también.
El caso comunicado por la AEPD no significa que toda utilización de IA implique un riesgo elevado ni permite sacar conclusiones generales sobre la frecuencia de este tipo de ataques. Pero sí sirve como recordatorio de algo importante: cuando cambia la tecnología que utilizamos, también tenemos que revisar si las medidas de protección que tenemos siguen siendo adecuadas.
La IA no solo plantea preguntas sobre qué información introducimos en una herramienta, sino también sobre qué puede hacer, a qué puede acceder y qué ocurriría si ese acceso se utilizara de forma indebida.
Fuente: Agencia Española de Protección de Datos.
| ¿Sabes a qué puede acceder la IA que utiliza tu empresa? |
Si quieres comprobar cómo está gestionado el uso de IA en tu empresa, contacta con Procoden y te ayudamos a identificar qué aspectos conviene revisar.